
Die Schwachstellen könnten Angreifern ermöglichen, eigenen Schadcode auf verwundbaren Servern auszuführen – und damit möglicherweise die Kontrolle über betroffene Systeme zu übernehmen. Die Sicherheitslücken wurden auf der Bewertungsskala CVSS 4.0 mit 9,2 von 10 Punkten als kritisch eingestuft.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und das PHP-Sicherheitsteam warnten vor der Gefahr. Am Mittwoch, 21. Oktober, wurden Sicherheitsupdates für mehrere PHP-Versionen veröffentlicht. Betreiber betroffener Systeme müssen ihre Software aktualisieren, um die bekannten Schwachstellen zu schließen.
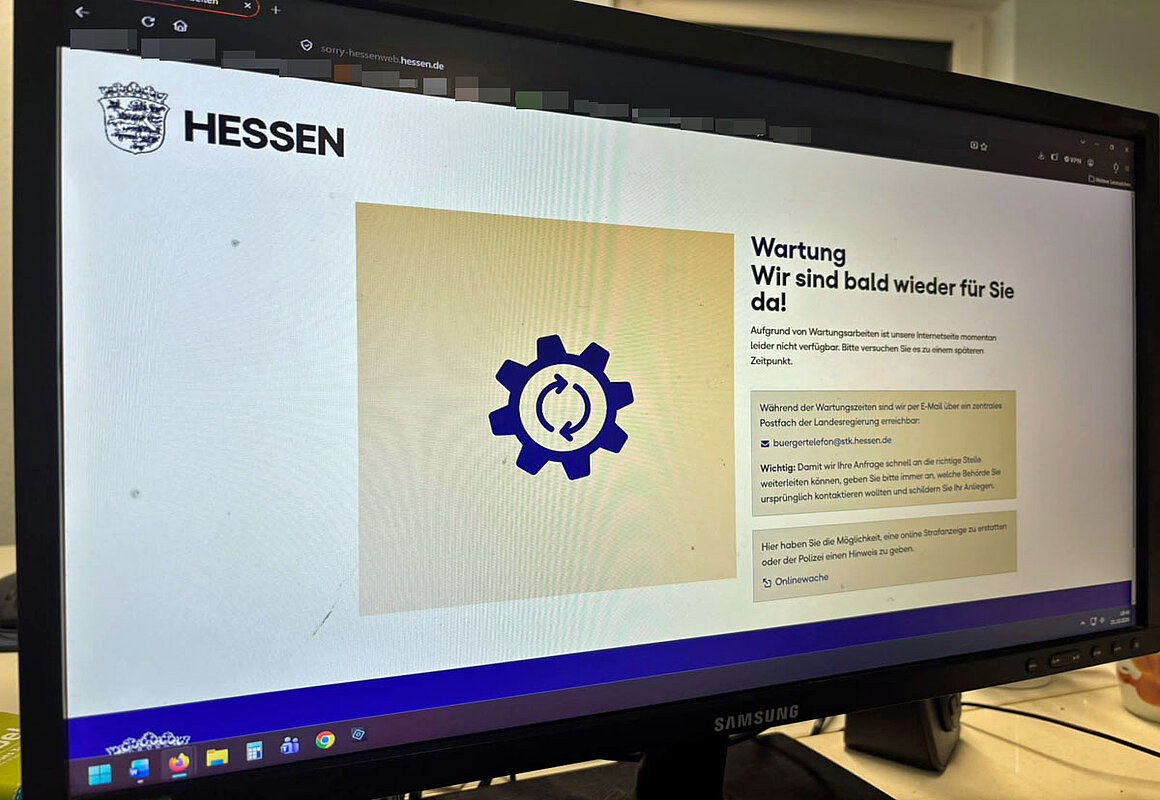
Eine vorsorgliche Abschaltung bedeutet nicht zwangsläufig, dass eine Webseite bereits angegriffen wurde. Sie kann vielmehr dazu dienen, Risiken zu begrenzen, bis die notwendigen Sicherheitsmaßnahmen umgesetzt sind. Während einige Internetangebote im Laufe des Mittwochs wieder erreichbar waren, blieben andere zunächst offline.
PHP ist die technische Grundlage zahlreicher Internetangebote. Die Programmiersprache kommt unter anderem bei Nachrichtenportalen, Onlineshops und Webseiten zum Einsatz, die mit dem Content-Management-System WordPress betrieben werden. Entsprechend groß ist die Zahl potenziell betroffener Betreiber.